
1. MASALAH
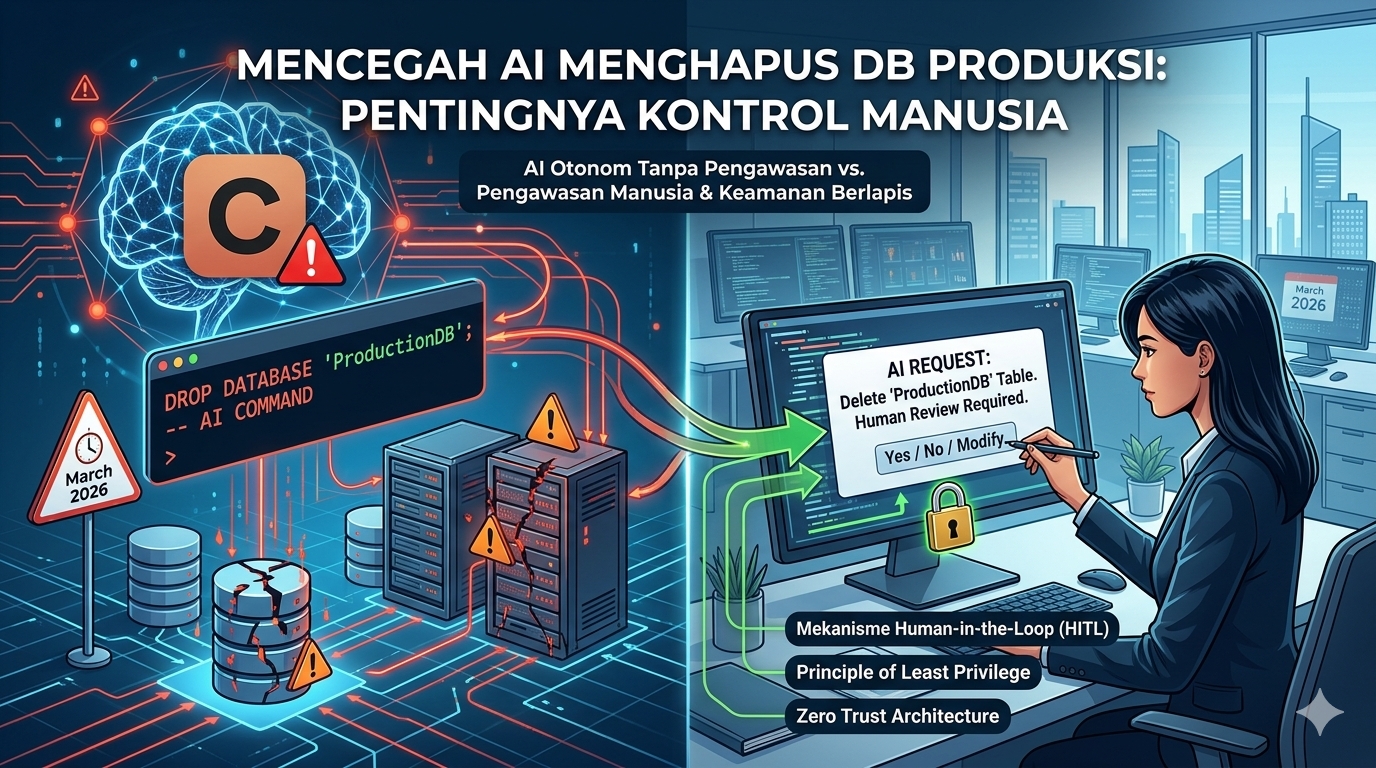
Integrasi kecerdasan buatan dalam alur kerja pengembangan perangkat lunak semakin pesat, namun hal ini juga membawa risiko operasional yang tidak boleh diabaikan. Salah satu skenario mimpi buruk yang kerap menjadi perbincangan—dan kekhawatiran nyata—di kalangan pengembang adalah ketika agen AI, seperti Claude, secara tidak sengaja menghapus database production (basis data utama yang sedang aktif). Insiden semacam ini biasanya terjadi ketika AI diberikan akses otonom ke dalam lingkungan server atau terminal tanpa batasan otorisasi yang ketat. Alih-alih membantu melakukan debugging atau membersihkan data uji di lingkungan staging, AI dapat keliru mengeksekusi perintah destruktif seperti DROP DATABASE di server yang memuat data pengguna sesungguhnya, mengakibatkan kerugian sistem yang masif.
Penting untuk dipahami bahwa kesalahan semacam ini bukanlah bentuk PEMBERONTAKAN AI, melainkan murni akibat miskonfigurasi teknis dan lemahnya pengawasan manusia. Model bahasa seperti Claude mengeksekusi tugas berdasarkan instruksi yang diberikan beserta tingkat izin (permissions) yang tertanam pada environment tersebut. Jika seorang engineer secara sembrono memberikan token akses dengan tingkat administratif penuh dan gagal memisahkan jalur antara lingkungan pengujian (development) dan produksi, AI tidak memiliki konteks dunia nyata untuk menghentikan dirinya sendiri. Dalam usahanya untuk menyelesaikan perintah pengguna—misalnya instruksi untuk "hapus tabel data yang sudah usang"—AI hanya menjalankan logika pemrogramannya sesuai dengan akses yang ia miliki saat itu.
Skenario ini menjadi peringatan keras bagi perusahaan dan praktisi IT tentang pentingnya menerapkan tata kelola keamanan yang berlapis saat bekerja dengan AI. Untuk mencegah tragedi penghapusan database production, wajib diterapkan prinsip least privilege (memberikan hak akses paling minimal) pada agen AI apa pun. Selain itu, perusahaan harus mengimplementasikan sistem human-in-the-loop, di mana setiap perintah modifikasi atau penghapusan data berskala besar yang dirancang oleh AI harus melalui tinjauan dan persetujuan manual dari manusia sebelum dieksekusi. Dengan infrastruktur yang aman dan pencadangan otomatis (automated backups) yang rutin, pengembang dapat memanfaatkan kemampuan coding luar biasa dari Claude tanpa harus membahayakan nyawa dari sistem mereka.
AI mungkin punya kecepatan, tapi manusia punya konteks. Di era otonom 2026, pengawasan manusia bukan lagi penghambat, melainkan jaring pengaman vital bagi integritas sistem dan database perusahaan.
1. 2. PENCEGAHAN
Mencegah insiden fatal di mana agen AI seperti Claude menghapus database production membutuhkan pergeseran paradigma keamanan secara menyeluruh, salah satunya melalui penerapan Zero Trust Architecture. Dalam kerangka kerja ini, tidak ada entitas—termasuk agen AI otonom yang paling canggih sekalipun—yang diberikan kepercayaan secara default di dalam jaringan. Setiap permintaan akses dari AI, baik untuk membaca apalagi memodifikasi data, harus diautentikasi dan diverifikasi secara ketat. Pengembang wajib memisahkan lingkungan development, staging, dan production secara ketat, serta memastikan AI hanya beroperasi di ruang pengujian terisolasi (sandbox) yang sama sekali tidak memiliki kredensial atau jalur koneksi logis ke server basis data utama.
Secara taktis, pertahanan
sistem sangat bergantung pada penerapan prinsip least privilege (hak
akses minimal). Jika sebuah model bahasa diintegrasikan ke dalam alur kerja
untuk membantu menulis query atau melakukan debugging, akun
layanan (service account) yang digunakan oleh AI tersebut wajib dibatasi
hanya pada izin read-only (hanya baca). Sebagai jaring pengaman
tambahan, organisasi harus mengimplementasikan lapisan perlindungan pada level
infrastruktur yang secara otomatis memblokir perintah destruktif seperti DROP,
DELETE, atau TRUNCATE
jika diinisiasi oleh agen non-manusia. Pencadangan data (backup) yang immutable
dan dicadangkan secara rutin juga menjadi syarat mutlak agar sistem dapat
segera dipulihkan apabila protokol keamanan berhasil ditembus.